최근 데이터 보안 사건 개요
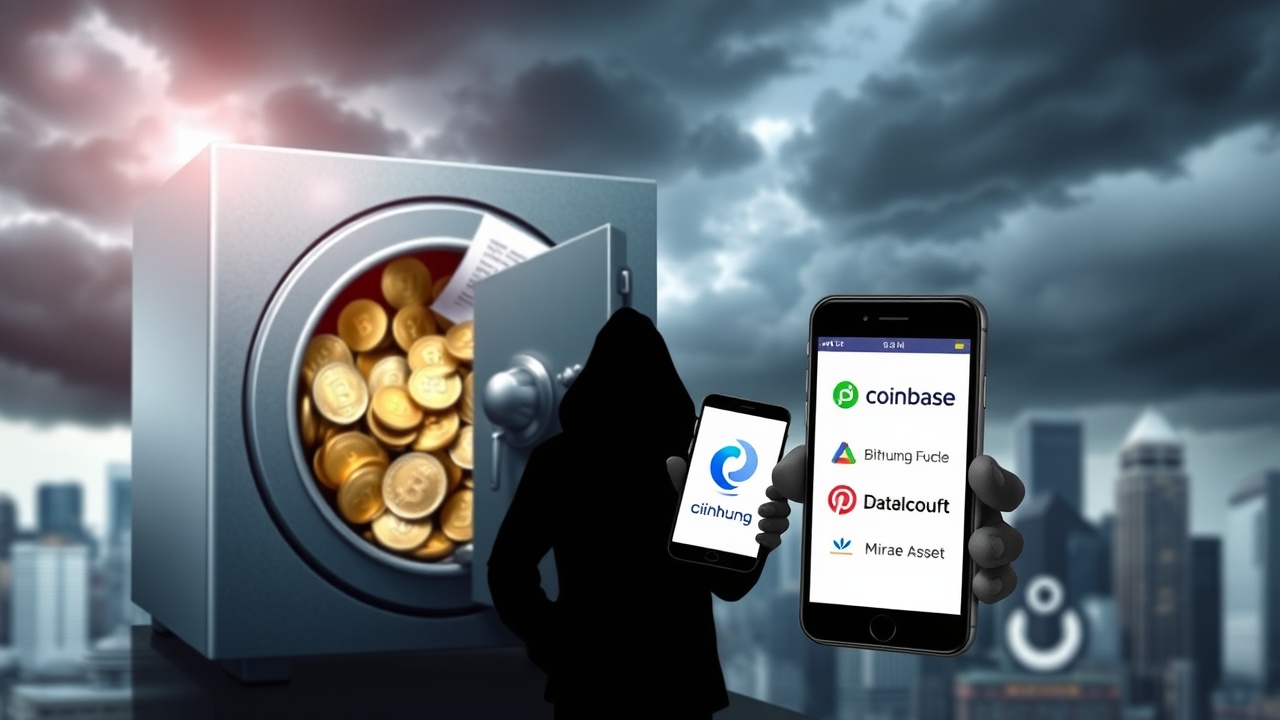
최근 Coinbase, Bithumb, Mirae Asset Global Investments, Daishin Securities 등 네 개의 금융 및 암호화폐 회사에서 고객 연락처 정보와 내부 비즈니스 정보가 유출되는 데이터 보안 사건이 발생했습니다. 로이터에 따르면, 이 사건 중 세 건은 10월 28일 한국에서 보고되었으며, Coinbase는 고객 정보가 제3자 분석 제공업체인 Amplitude를 통해 노출되었다고 확인했습니다.
Coinbase 사건 상세
Coinbase는 일부 고객 연락처 정보가 유출되었다는 보도가 나온 후, 자사의 시스템은 해킹되지 않았다고 명확히 밝혔습니다. 데이터 유출은 Amplitude에서 발생했으며, 이로 인해 Coinbase 고객의 일부 연락처 데이터가 영향을 받았고, 다른 Amplitude 고객들도 포함되었습니다. Coinbase는 시스템에 대한 무단 접근의 증거를 발견하지 못했다고 강조했습니다. 거래소는 노출된 정보가 고객 연락처 데이터의 일부와 다른 Amplitude 고객의 정보가 포함되어 있다고 밝혔습니다. 그러나 Coinbase는 영향을 받은 고객 수와 노출된 정보의 전체 내역을 공개하지 않았습니다. 그럼에도 불구하고 고객 자금은 안전하다고 주장하며, 시스템이 무단 접근을 탐지하지 못했다고 강조했습니다. 영향을 받은 고객들은 관련 법적 요구 사항에 따라 이메일을 통해 통보받고 있습니다.
Bithumb 및 기타 사건
이번 사건은 비트코인 하드웨어 지갑 제조업체 Foundation과 관련된 또 다른 보안 유출 사건에 이어 발생했습니다. 공격자들은 Cloudflare API 키를 손상시키고, 공식 회사 도메인에서 발송된 것처럼 보이는 사기 이메일을 보냈지만, Foundation은 자사의 Passport 장치와 고객 자금이 안전하다고 밝혔습니다.
한국에서는 암호화폐 거래소 Bithumb이 무단 외부 당사가 직원들이 직장 내 커뮤니케이션을 위해 사용하는 내부 모바일 그룹웨어 시스템에 접근했다고 확인했습니다. Bithumb은 10월 27일 이 사건을 발견하고 같은 날 한국인터넷진흥원과 개인정보보호위원회에 보고했습니다. 개인 정보가 노출되었지만, Bithumb은 고객 계좌 정보가 유출된 기록에 포함되었는지 여부를 포함하여 유출의 정확한 범위를 조사하고 있습니다. 회사는 내부 작업 시스템이 암호화폐 거래 인프라와 분리되어 있어 고객의 디지털 자산은 손상된 시스템을 통해 접근할 수 없다고 밝혔습니다.
Daishin Securities 사건
Daishin Securities는 영향을 받은 고객 수에 대한 가장 명확한 수치를 공개했습니다. 한국 중개업체는 해커들이 원격 중개 계좌 개설 서비스와 연결된 서버를 목표로 삼아 38,490명의 고객의 개인 및 신용 정보가 노출되었다고 확인했습니다. 회사는 10월 17일 의심스러운 활동을 처음 발견하고, 이후 해커들이 사용한 IP 주소를 차단한 후 사건을 금융 규제 당국에 보고했습니다. 금융보안연구원과 협력하여 Daishin은 10일 동안 합법적인 서비스 트래픽으로 위장한 약 60,000건의 요청을 조사한 후 10월 26일 유출을 확인했습니다.
Mirae Asset Global Investments 사건
Mirae Asset Global Investments는 특정 내부 웹 시스템에 대한 무단 접근과 관련된 별도의 사건을 보고했습니다. 자산 관리자는 외부인이 합법적인 접근 자격 없이 내부 비즈니스 운영에 사용되는 정보를 열람했다고 밝혔습니다. 그러나 일반 투자자의 개인 및 신용 정보는 노출되지 않았다고 주장했습니다. 회사에 따르면, 주민등록번호, 여권 세부정보 또는 운전면허 정보와 같은 민감한 식별 기록은 손상되지 않았습니다.
보안 권장 사항
CZ는 암호화폐 사용자들에게 계정 보안을 강화할 것을 권장합니다. Binance 공동 창립자 장펑 자오(CZ)는 이름, 이메일 주소, 전화번호 및 거래 내역을 포함한 유출된 거래소 정보가 피싱, SIM 스와핑 및 사회 공학에 악용될 수 있다고 경고했습니다. 그는 특히 비밀번호, 인증 코드 또는 복구 문구를 요청하는 거래소 지원팀을 자칭하는 사람들의 요청에 응답하지 말 것을 경고했습니다.
데이터 유출의 영향을 받은 사람들은 즉각적으로 손상된 비밀번호나 재사용된 비밀번호를 변경하고, 자신의 이메일 주소가 Have I Been Pwned에 나타나는지 확인하며, 의심스러운 로그인 세션 및 API 키를 제거하고, 최근 출금을 검토하여 무단 거래를 확인해야 합니다. “유출을 방지할 수는 없지만, 자신을 보호할 수는 있습니다,”라고 자오는 썼습니다.