Paglalarawan ng Insidente
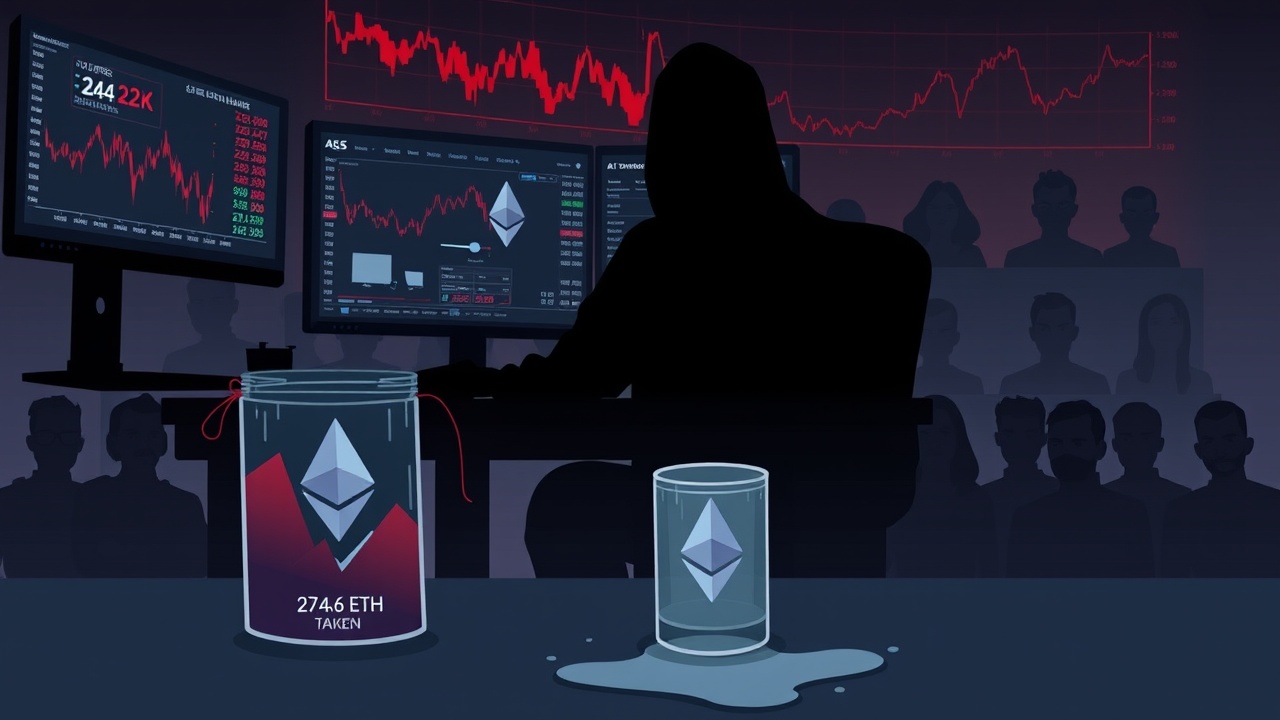
Ang mga pekeng tutorial sa YouTube na nagtataguyod ng mga AI-powered crypto arbitrage bot ay nakapanlinlang ng 224 na biktima, na nagresulta sa pag-deploy ng mga mapanlinlang na smart contract na nagnakaw ng 274.6 ETH, na nagkakahalaga ng humigit-kumulang $517,000. Ayon sa ulat ng TRM Labs noong Setyembre 14, ang operasyon ay nagtago ng mga mapanlinlang na Ethereum contract bilang mga automated trading tool na itinayo gamit ang Claude ng Anthropic.
Paraan ng Panlilinlang
Ang mga scammer ay nagbigay-daan sa mga pagnanakaw ng pondo nang hindi umaasa sa mga karaniwang phishing link o kahina-hinalang wallet approvals. Sinubaybayan ng blockchain intelligence firm ang 234 na kontrata na na-deploy ng mga biktima, bagaman ang kampanya ay nakaapekto sa 224 na tao dahil ang ilang kalahok ay lumikha ng higit sa isang kontrata.
Pag-deploy ng Mapanlinlang na Kontrata
Ang mga pondo na nakuha mula sa mga kontratang ito ay sa huli ay umabot sa anim na collection address na kontrolado ng mga operator. Batay sa halaga ng ETH nang naganap ang mga transfer, ang 274.6 ETH na ninakaw ay nagkakahalaga ng humigit-kumulang $517,000. Kinuwenta ng TRM ang isang median loss na 1 ETH bawat insidente, na nagpapakita na ang kabuuan ay hindi nakadepende sa isang malaking biktima.
Pagpapakita ng mga Tutorial
Sa halip na ipadala ang mga gumagamit sa isang pahina na agad na humihingi ng access sa kanilang mga wallet, ipinakita ng mga operator ang scheme bilang isang proseso ng edukasyon. Natagpuan ng mga biktima ang mga video, sinundan ang mga tagubilin, at isinagawa ang bawat hakbang sa onchain nang mag-isa. Nakilala ng TRM ang siyam na halos magkaparehong tutorial sa YouTube na ipinakita sa ilalim ng iba’t ibang pagkakakilanlan ng tagalikha.
Teknikal na Aspeto ng Panlilinlang
Ang mga AI-generated virtual hosts at voiceovers ay nagbigay sa mga video ng hitsura ng mga independiyenteng gabay, habang ang bawat tutorial ay nangangako na tutulungan ang mga manonood na lumikha ng isang ganap na automated crypto arbitrage bot gamit ang Claude. Sa mga video, sinabihan ang mga gumagamit na kopyahin ang code at buksan ang isang compiler website na pinili ng presenter.
Pagkakataon ng Pagsusuri
Ang mga biktima ay ikinonekta ang kanilang mga wallet, kinompile ang tila trading software, at na-deploy ang mga resulting contracts. Dahil ang mga gumagamit ang nag-umpisa at nag-apruba ng bawat aksyon, ang mga transaksyon ay mukhang iba mula sa mga pag-atake kung saan ang isang mapanlinlang na site ay humihingi ng direktang token allowance o isang hindi malinaw na lagda.
Pagkawala ng Pondo
Ang pagpopondo sa mga bagong na-deploy na kontrata ay nakumpleto ang bitag. Naniniwala ang mga gumagamit na sila ay nagbibigay ng kapital na gagamitin ng bot upang samantalahin ang mga pagkakaiba sa presyo sa pagitan ng mga trading venue, ngunit natagpuan ng TRM na walang arbitrage system o AI function sa mapanlinlang na variant ng kontrata na sinuri nito.
Mga Hakbang ng FBI at Iba Pang Ahensya
Para sa mga gumagamit sa U.S., tinatanggap ng FBI’s Internet Crime Complaint Center ang mga ulat na may kinalaman sa cryptocurrency fraud at iba pang cyber-enabled crimes. Sinabi ng bureau na ang data ng reklamo ay makakatulong sa mga imbestigador na makilala ang mga konektadong kaso, sundan ang mga umuusbong na pamamaraan at, sa ilang mga sitwasyon, i-freeze ang mga ninakaw na pondo.
Konklusyon
“Ang operasyon ng AI trading bot ay gumamit ng ibang landas dahil ang bawat biktima ay naging deployer ng isang bagong nilikhang kontrata.”
Ang mga onchain security groups ay pinalakas din ang kanilang pokus sa mga pag-atake na gumagamit ng mga lehitimong aksyon ng gumagamit upang isagawa ang pagnanakaw. Ang kanilang security network ay kinabibilangan ng MetaMask, Phantom, WalletConnect, at Backpack, na nagbabahagi ng threat intelligence na dinisenyo upang makilala ang mga phishing campaign at iba pang mapanlinlang na imprastruktura.