Apple Khắc Phục Lỗ Hổng Bảo Mật Trên iPhone và iPad
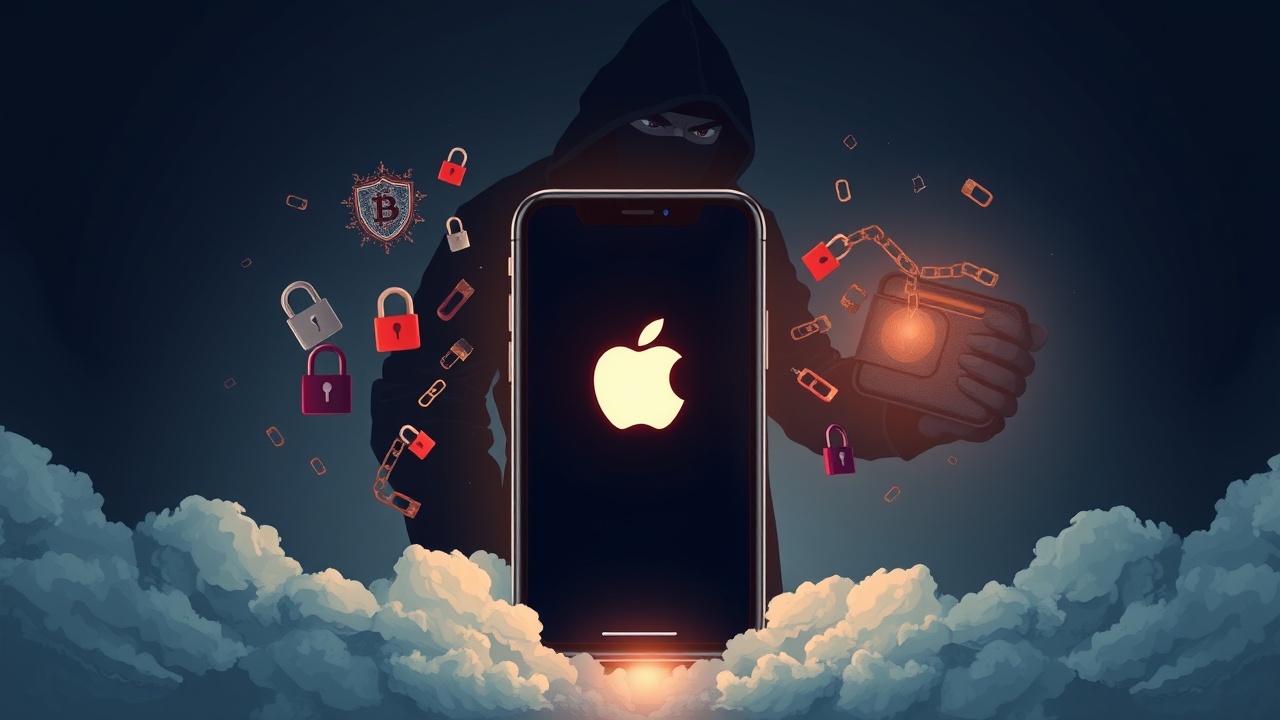
Apple đã khắc phục một lỗ hổng trên iPhone và iPad có thể đã bị khai thác trong các cuộc tấn công nhắm mục tiêu cao, khiến các nhà nghiên cứu bảo mật blockchain cảnh báo người dùng tiền điện tử cần cập nhật các thiết bị bị ảnh hưởng. Vào ngày 28 tháng 9, Apple thông báo rằng lỗ hổng CVE-2026-86950 ảnh hưởng đến CoreGraphics và có thể cho phép thực thi mã tùy ý khi một thiết bị xử lý một tệp độc hại.
Thông Tin Chi Tiết Về Lỗ Hổng
Lỗi này đã được khắc phục trong các phiên bản iOS 26.7.1 và iPadOS 26.7.1 thông qua việc cải thiện kiểm tra giới hạn. Công ty cho biết họ đã nhận được báo cáo cho thấy lỗ hổng này “có thể đã bị khai thác trong một cuộc tấn công cực kỳ tinh vi” nhằm vào các cá nhân cụ thể sử dụng các phiên bản iOS trước iOS 27. Apple đã ghi nhận Meta Product Security vì đã báo cáo vấn đề này.
Giám đốc bảo mật thông tin (CISO) của SlowMist, 23pds, cho biết bản cập nhật bảo mật quan trọng của Apple có khả năng vá một lỗ hổng zero-day đang bị khai thác để rút tiền từ ví tiền điện tử. Công ty bảo mật blockchain SlowMist đã cảnh báo rằng bản vá này đặc biệt quan trọng đối với những người nắm giữ tiền điện tử, vì các nhà nghiên cứu gần đây đã theo dõi các cuộc tấn công iOS có khả năng tiếp cận thông tin ví nhạy cảm.
Nguy Cơ Từ Lỗ Hổng
Tuy nhiên, công ty chưa công khai chứng minh rằng CVE-2026-86950 là lỗ hổng đã được sử dụng trong các sự cố tiền điện tử trước đó. CVE-2026-86950 là một lỗ hổng ghi ra ngoài giới hạn trong CoreGraphics, khung làm việc của Apple chịu trách nhiệm xử lý và hiển thị nội dung đồ họa. Apple giải thích rằng việc xử lý một tệp độc hại có thể dẫn đến việc thực thi mã tùy ý.
Một ghi ra ngoài giới hạn xảy ra khi phần mềm ghi dữ liệu vượt quá một khu vực bộ nhớ đã được cấp phát, tạo ra điều kiện cho kẻ tấn công có thể làm hỏng bộ nhớ hoặc chạy mã của riêng họ.
Công ty không mô tả định dạng tệp được sử dụng trong các cuộc tấn công đã biết, xác định các mục tiêu hoặc tiết lộ cách mà kẻ tấn công đã truyền tải nội dung độc hại. Thông báo của họ không quy kết các cuộc tấn công cho một nhóm hacker cụ thể, nhà cung cấp giám sát thương mại hoặc hoạt động có động cơ tài chính.
Các Thiết Bị Bị Ảnh Hưởng
Các thiết bị bị ảnh hưởng bao gồm iPhone 11 và các mẫu sau đó, cùng với các mẫu iPad Pro, iPad Air, iPad và iPad mini được hỗ trợ vẫn đang chạy trên nhánh iOS 26 hoặc iPadOS 26. Danh sách phát hành bảo mật hiện tại của Apple cho thấy iOS 27.0.1 và iPadOS 27.0.1 là các phiên bản mới nhất cho các thiết bị mới hơn được hỗ trợ.
CVE-2026-86950 không chỉ giới hạn ở iPhone và iPad. Apple đã vá cùng một lỗ hổng CoreGraphics trong macOS Sequoia 15.8.1, trong khi macOS Tahoe 26.7.1 nhận được bản sửa lỗi tương ứng.
Các Cuộc Tấn Công Liên Quan
Cách diễn đạt của Apple cho thấy việc khai thác đã xảy ra trước khi lỗ hổng được công khai tài liệu, phù hợp với mô tả chung về một lỗ hổng zero-day. Công ty tự gọi tên CVE và khả năng khai thác mà không áp dụng nhãn “zero-day” trong thông báo của mình.
Đối với người dùng tiền điện tử, mối quan tâm đến từ một loạt các nỗ lực gần đây nhằm vượt qua các biện pháp bảo vệ của iOS và tiếp cận dữ liệu được lưu trữ bởi các ứng dụng tiền điện tử. SlowMist đã cảnh báo sau khi Apple phát hành bản vá rằng hoạt động khai thác iOS gần đây đã nhắm mục tiêu vào dữ liệu ví nhạy cảm.
Công ty bảo mật đã không xác nhận rằng CVE-2026-86950 đã cung cấp bất kỳ vụ trộm ví nào đã được tài liệu hóa trước đó. Một trường hợp gần đây liên quan đến FomoPeek, một ứng dụng iOS đã được điều tra sau các báo cáo về tổn thất tiền điện tử và lộ khóa riêng.
Kết Luận
Như crypto.news đã báo cáo trước đó, các phiên bản độc hại của FomoPeek chứa một khung khai thác kernel iOS có khả năng tiếp cận dữ liệu ví tiền điện tử. Các nhà nghiên cứu đã xem xét các phiên bản FomoPeek 1.1 và 1.2 và phát hiện mã được thiết kế để khai thác một số phiên bản iOS, thoát khỏi sandbox ứng dụng của Apple và truy cập thông tin thường được cách ly khỏi các ứng dụng khác.
Các phiên bản độc hại của FomoPeek là một sự kiện bảo mật riêng biệt. Nghiên cứu hiện có không xác định CVE-2026-86950 là một trong những lỗ hổng được ứng dụng sử dụng. Binance đã khuyên người dùng đã cài đặt các phiên bản FomoPeek bị ảnh hưởng nên gỡ bỏ ứng dụng, cập nhật iOS và chuyển tiền điện tử tự quản vào một ví mới được tạo trên một thiết bị sạch nếu thông tin nhạy cảm có thể đã bị lộ.
Apple chưa công bố thêm chi tiết về các cá nhân bị nhắm mục tiêu thông qua CVE-2026-86950, các tệp độc hại được sử dụng trong các cuộc tấn công hoặc liệu có lỗ hổng bổ sung nào được kết hợp với lỗi CoreGraphics hay không.